Суть проблемы
Две основные ветки OSINT внешнего периметра
А. Поиск доменов
Б. Поиск IP-адресов
Цели и важность процесса
Итоговый вывод:
OSINT — это не разовая проверка, а непрерывный процесс мониторинга и выявления новых активов.
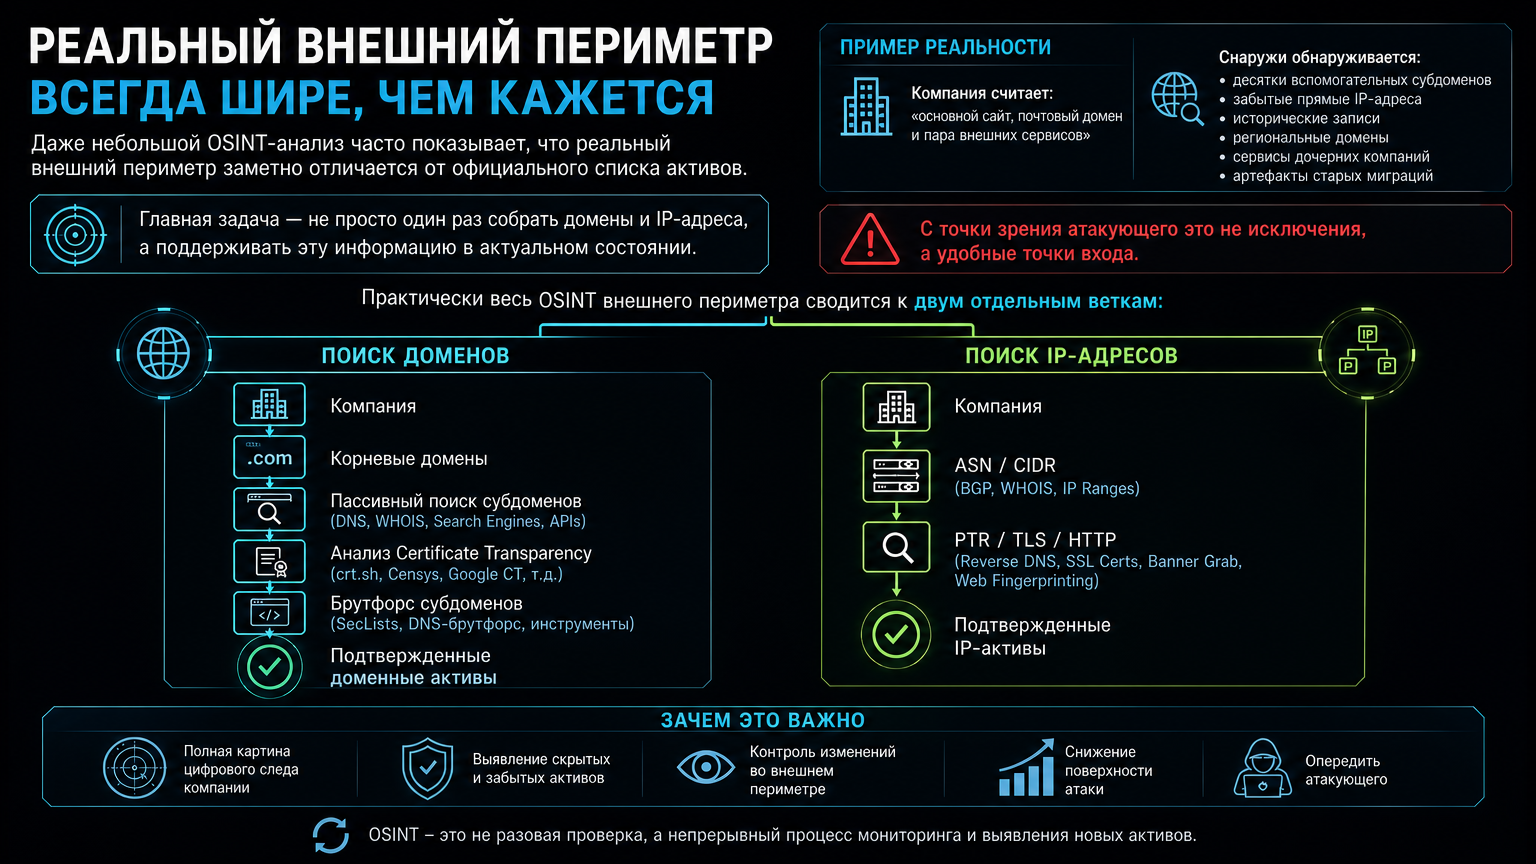
- Даже поверхностный OSINT-анализ показывает, что реальный внешний периметр компании значительно отличается от официального списка активов.
- Важно не просто разово собрать домены и IP, а постоянно поддерживать эту информацию в актуальном состоянии.
Две основные ветки OSINT внешнего периметра
А. Поиск доменов
- Компания (исходная точка).
- Корневые домены.
- Пассивный поиск субдоменов (DNS, WHOIS, поисковые системы, API).
- Анализ Certificate Transparency (crt.sh, Censys, Google CT и др.).
- Брутфорс субдоменов (SecLists, DNS-брутфорс, специализированные инструменты).
- Результат: Подтвержденные доменные активы.
Б. Поиск IP-адресов
- Компания (исходная точка).
- ASN / CIDR (BGP, WHOIS, IP-диапазоны).
- PTR / TLS / HTTP (Reverse DNS, SSL-сертификаты, сбор баннеров, веб-фингерпринтинг).
- Результат: Подтвержденные IP-активы.
Цели и важность процесса
- Получение полной картины цифрового следа компании.
- Выявление скрытых и забытых активов.
- Контроль изменений во внешнем периметре.
- Снижение поверхности атаки.
- Возможность идентифицировать атакующего.
Итоговый вывод:
OSINT — это не разовая проверка, а непрерывный процесс мониторинга и выявления новых активов.
